单点登录(Single Sign-On,SSO)
(Enterprise 计划) (SSO)
页面摘要: Single Sign-On (SSO,单点登录) 允许管理员通过身份提供方(如 Azure AD)而非本地密码进行身份验证。本文档中的配置步骤涵盖启用 SSO 和映射角色。
Single Sign-On (SSO,单点登录) 功能可以在 Strapi 应用上启用,以允许管理员通过身份提供方(例如 Microsoft Azure Active Directory)进行身份验证。
- 套餐:CMS Enterprise 套餐,或 CMS Growth 套餐的 SSO 附加组件
- 角色与权限:在「角色 > 设置 - 单点登录(Single Sign-On)」中的读取(Read)和更新(Update)权限
- 启用:默认禁用
- 环境:在开发(Development)和生产(Production)环境中均可用
配置
SSO 的常规设置可在管理面板中使用,其他 SSO 提供方可以通过你的 Strapi 项目代码进行配置。
管理面板设置
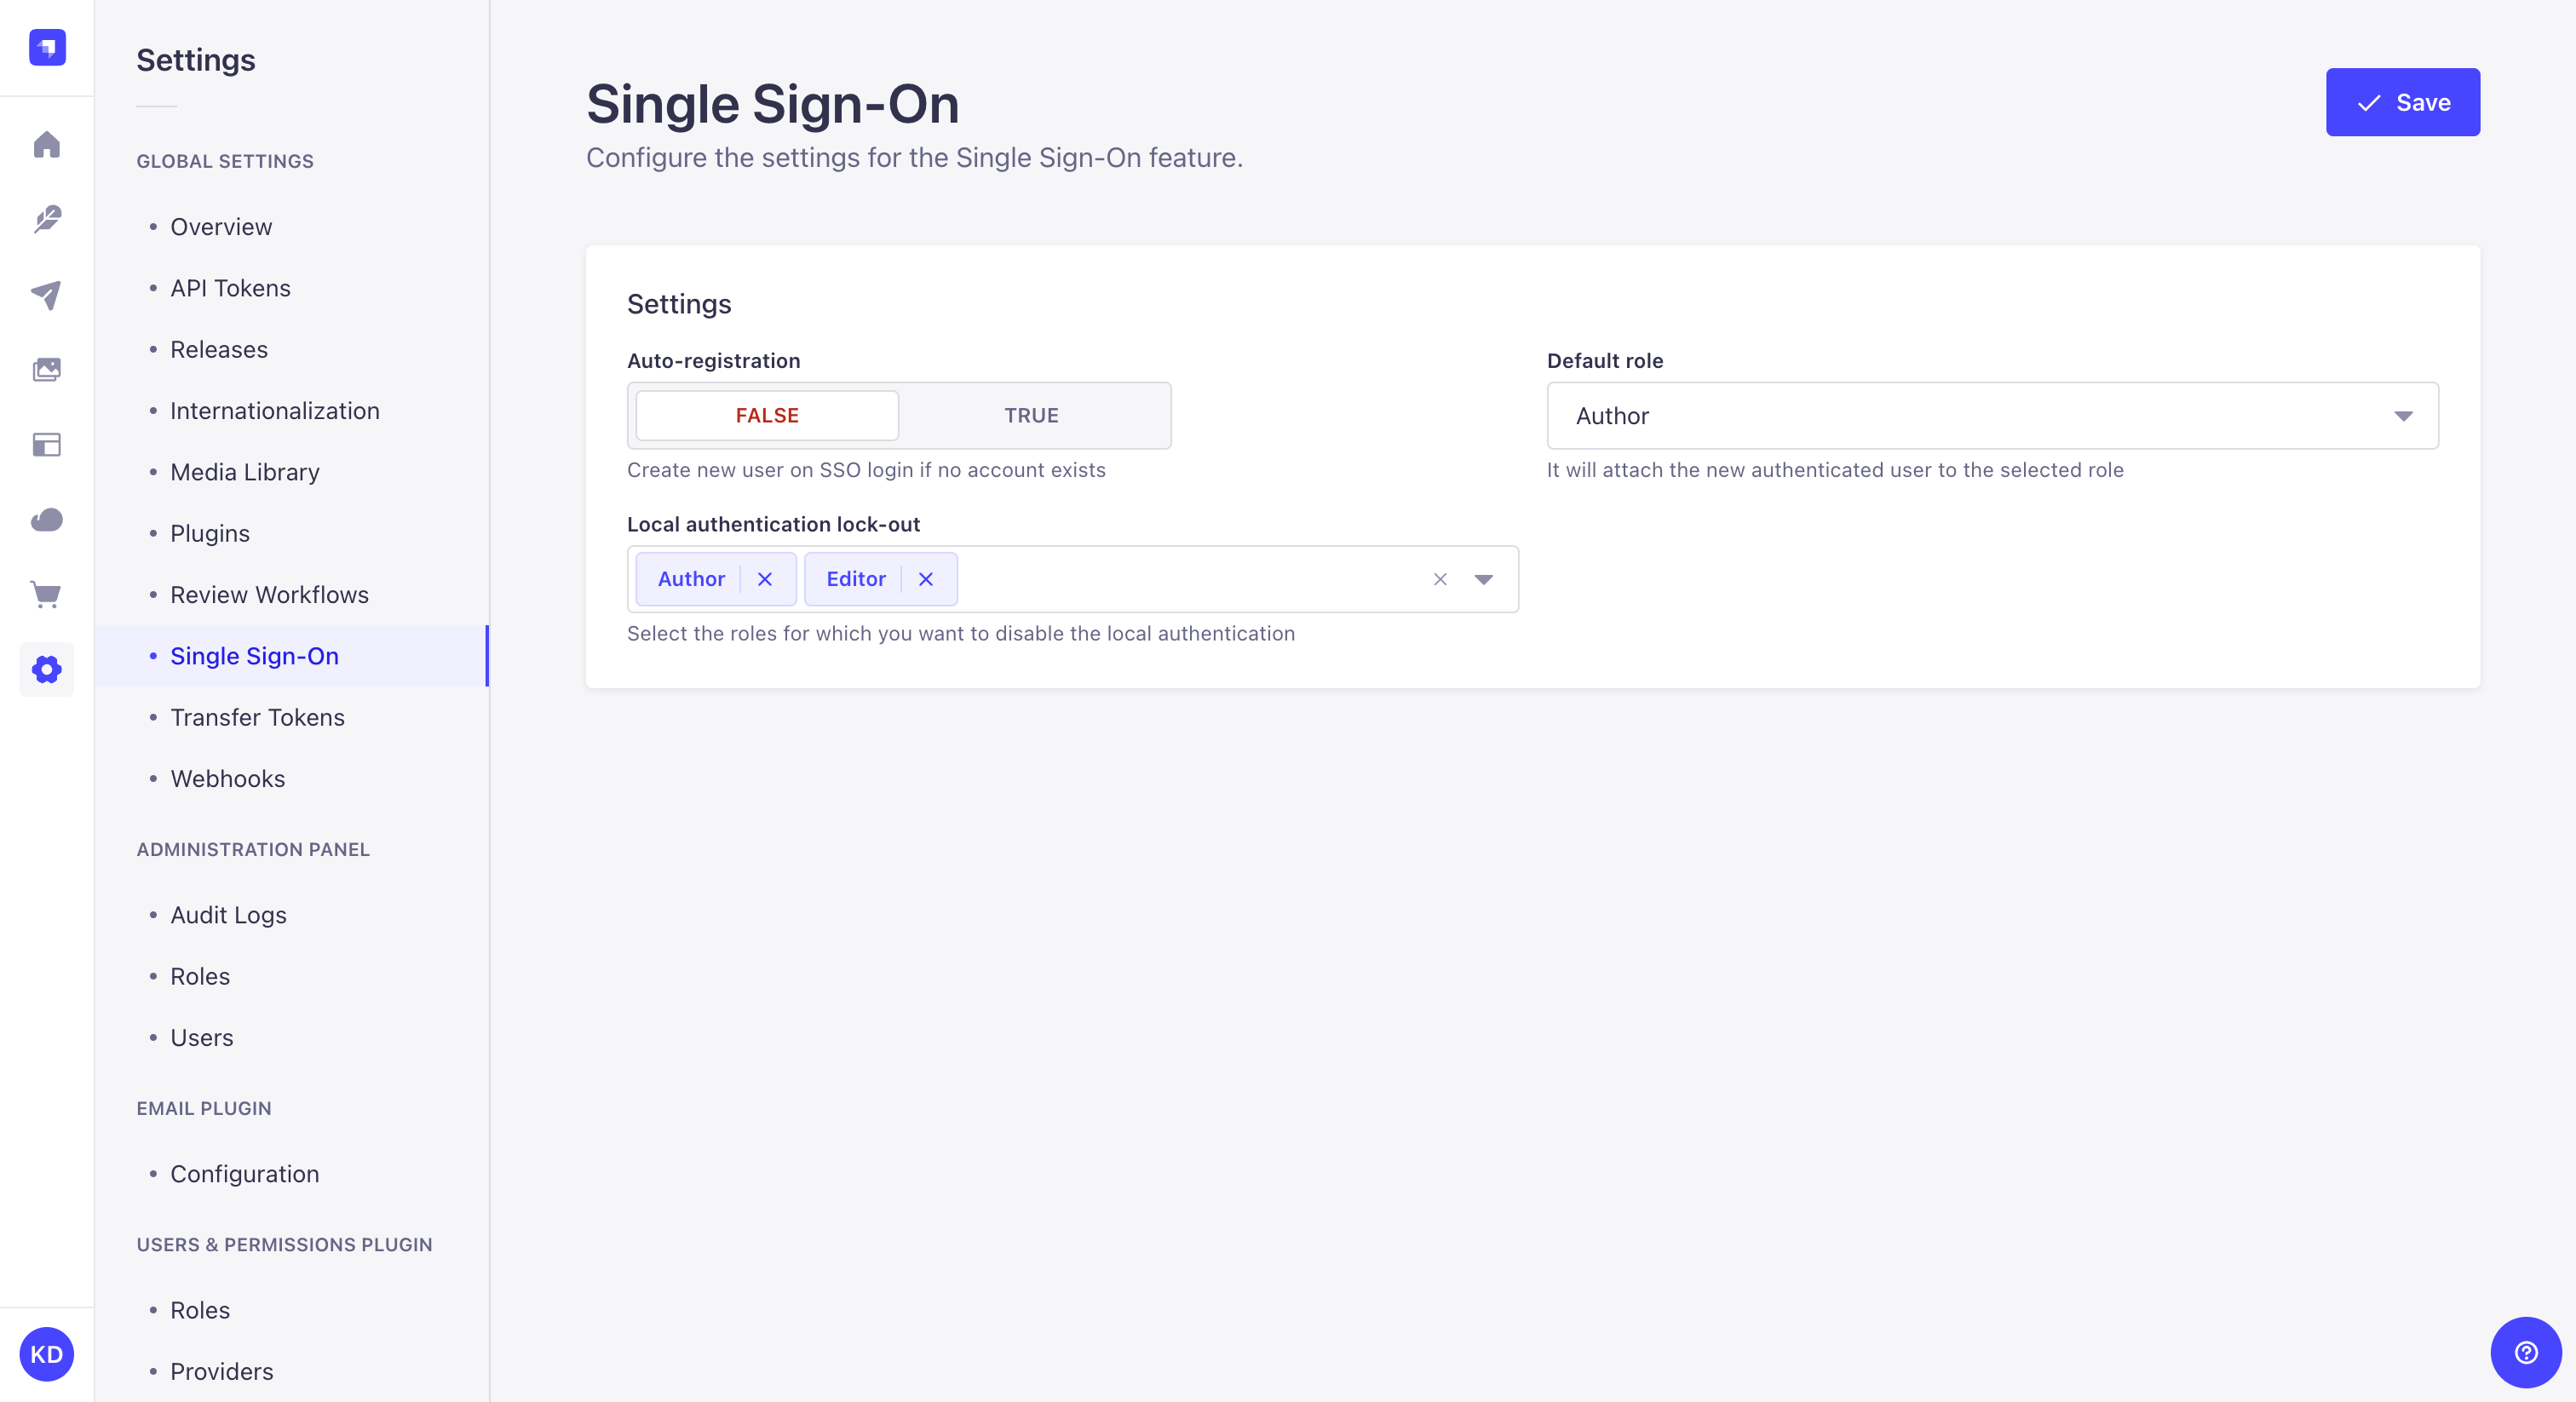
配置该功能的路径: 全局设置(Global settings) > 单点登录(Single Sign-On)
- 在 单点登录(Single Sign-On) 界面中,定义你选择的新设置:
| 设置名称 | 说明 |
|---|---|
| 自动注册(Auto-registration) | 点击 True(是) 以允许在 SSO 登录与现有 Strapi 管理员账户不匹配时,自动创建一个新的 Strapi 管理员。如果此设置设为 False(否),则必须先手动创建新的 Strapi 管理员账户。 |
| 默认角色(Default role) | 从下拉列表中选择通过 SSO 登录时默认分配给自动注册的 Strapi 管理员的角色。 |
| 本地身份验证锁定(Local authentication lock-out) | 从下拉列表中选择禁用其本地身份验证功能的角色(见 用户与权限(Users & Permissions)功能 文档)。 |
| 被锁定本地身份验证的用户将被强制使用 SSO 登录,并且将无法更改或重置其密码。 |
- 点击 保存(Save) 按钮。
DANGER
不要在「本地身份验证锁定(Local authentication lock-out)」的角色列表中选择 超级管理员(Super Admin)。如果选择了 超级管理员(Super Admin),就有可能意外地将自己完全锁定在 Strapi 管理面板之外。修复方案将很快提供。
在此期间,如果超级管理员无法登录,唯一的办法是完全临时禁用 SSO 功能,使用用户名和密码登录,从「本地身份验证锁定(Local authentication lock-out)」列表中移除 超级管理员(Super Admin) 角色,然后重新启用 SSO。
基于代码的配置
SSO 配置位于 the /config/admin file。以下专用指南将帮助你为 Strapi 管理面板配置额外的登录(sign-in)和注册(sign-up)方法:
- 如何配置 SSO 提供方 — 了解如何通过你的 Strapi 项目代码配置 SSO 提供方。
使用
要使用特定提供方访问管理面板,而不是使用常规的 Strapi 管理员账户登录:
- 转到你的 Strapi 应用管理面板的 URL。
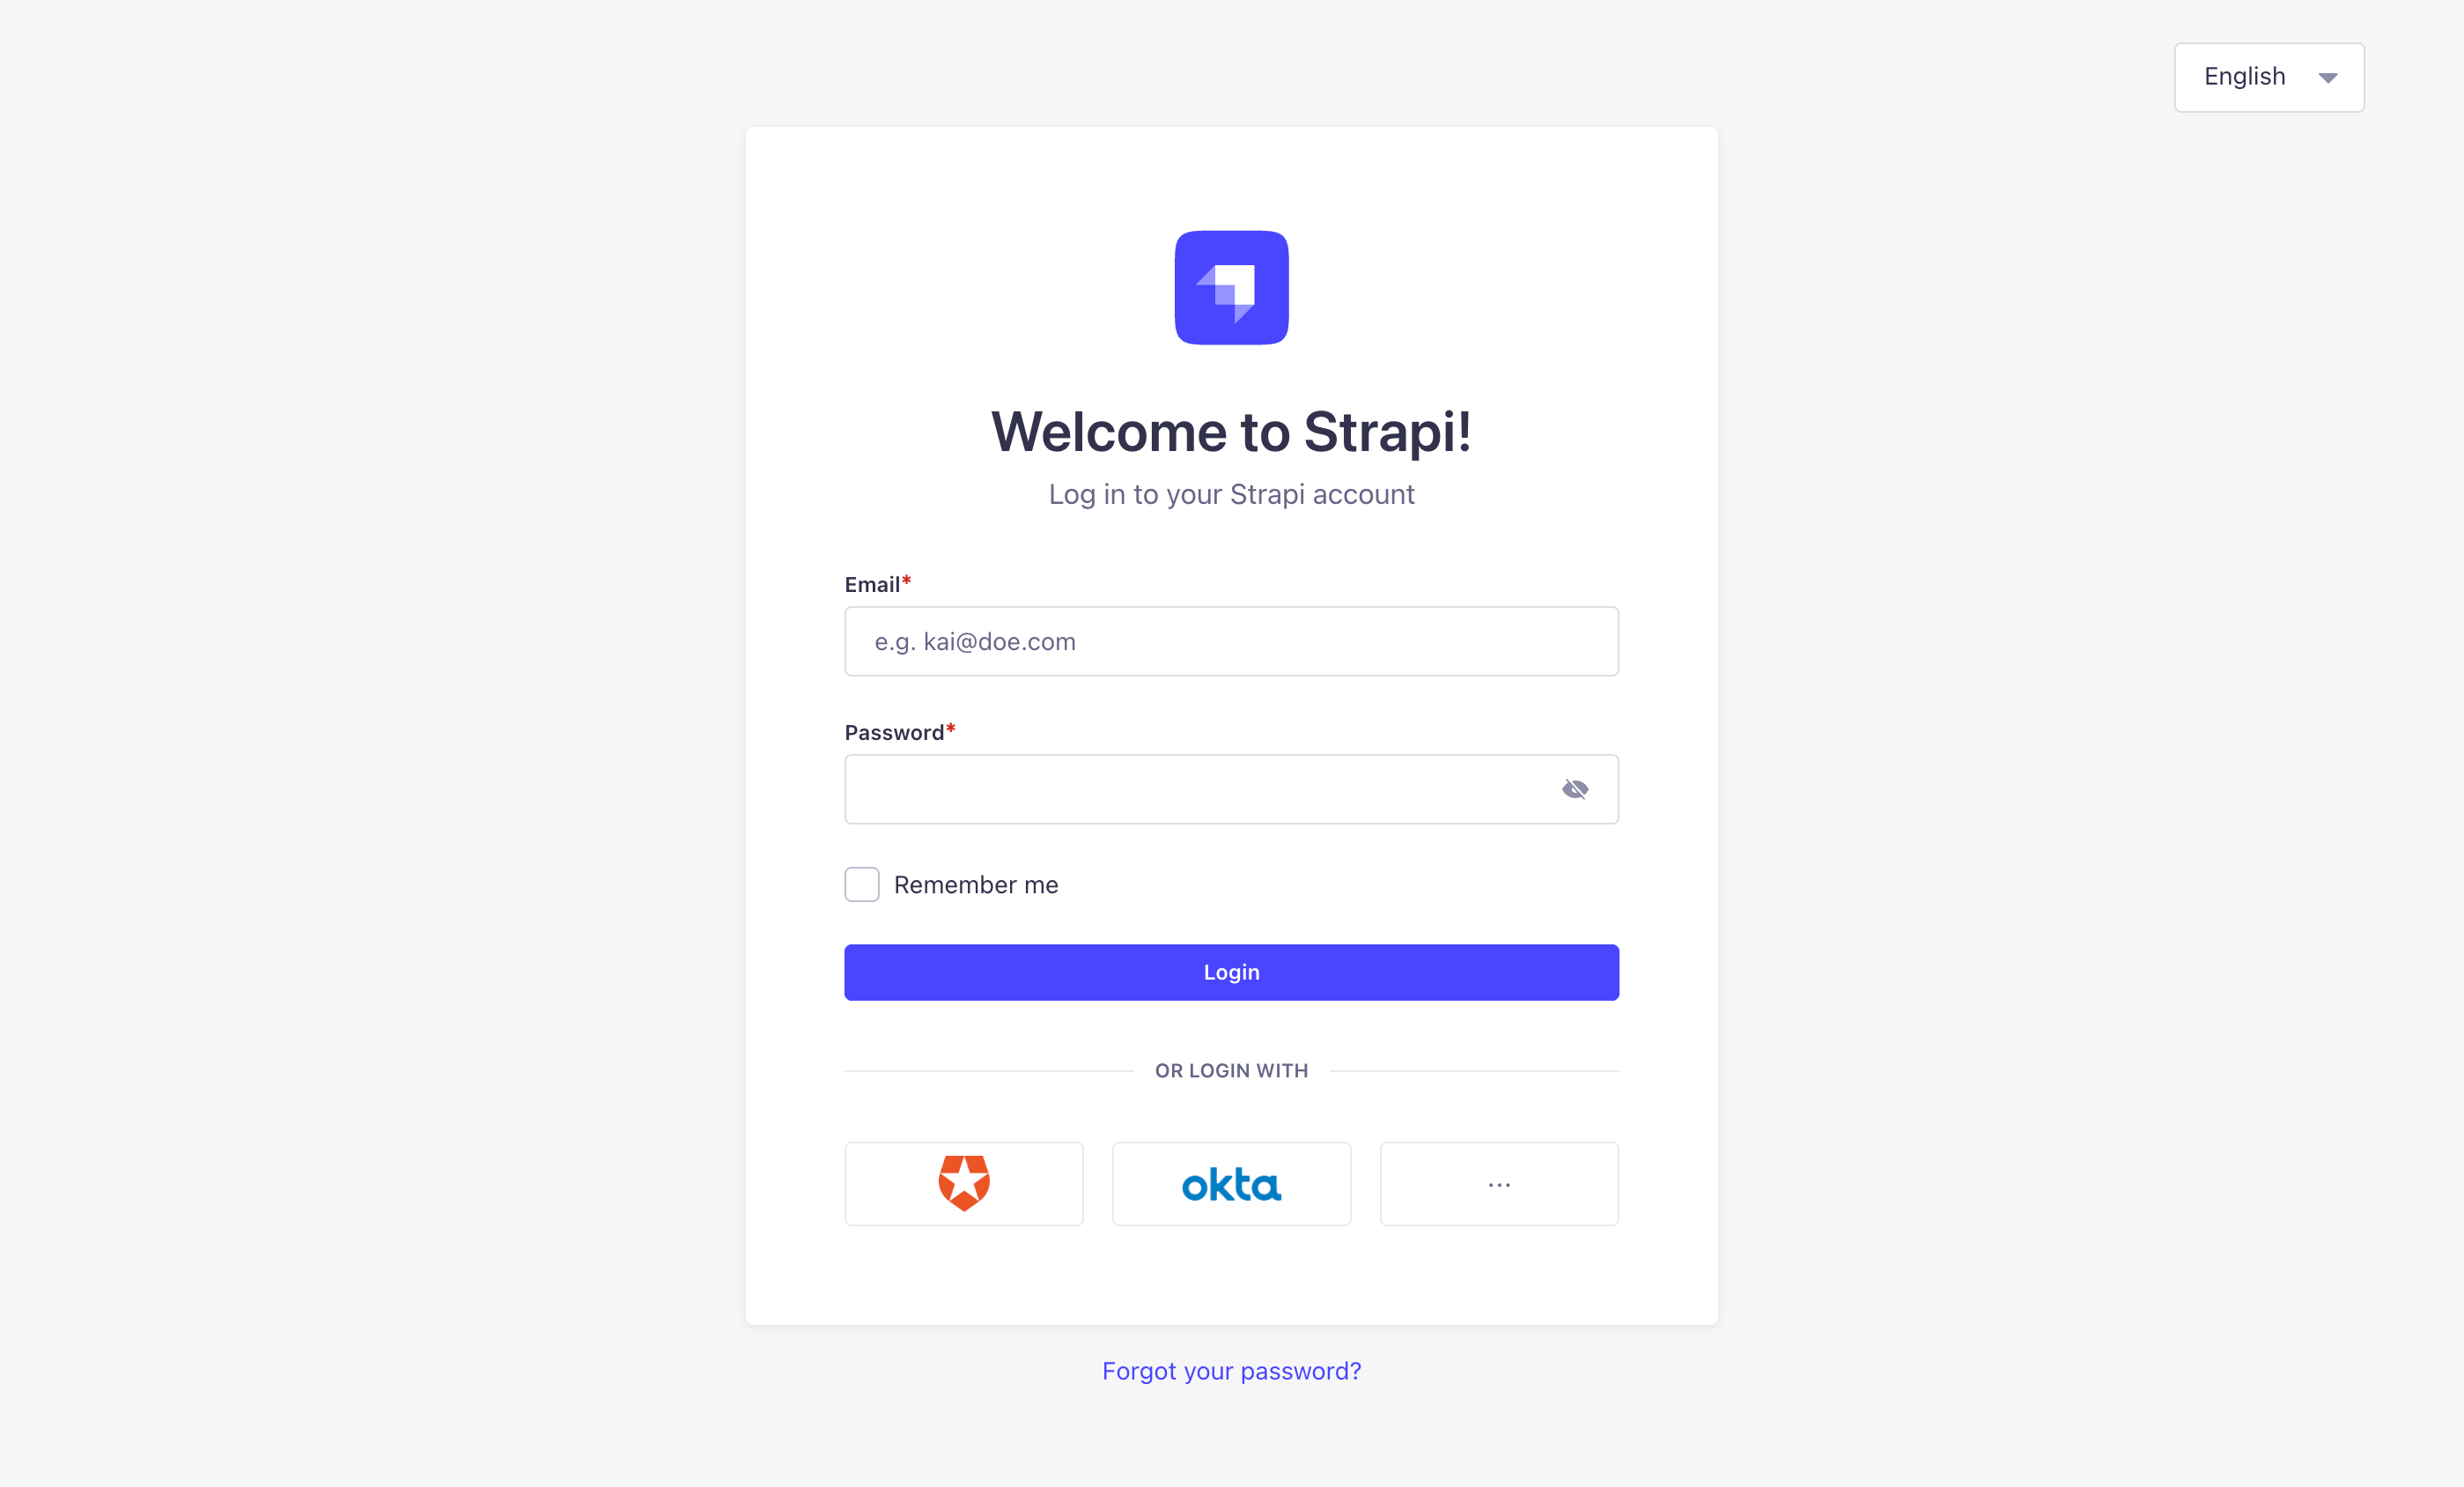
- 点击所选提供方,其徽标应显示在登录表单底部。如果你看不到你的提供方,点击 按钮以访问所有可用提供方的完整列表。
- 你将被重定向到提供方自己的登录页面,在那里你可以进行身份验证。